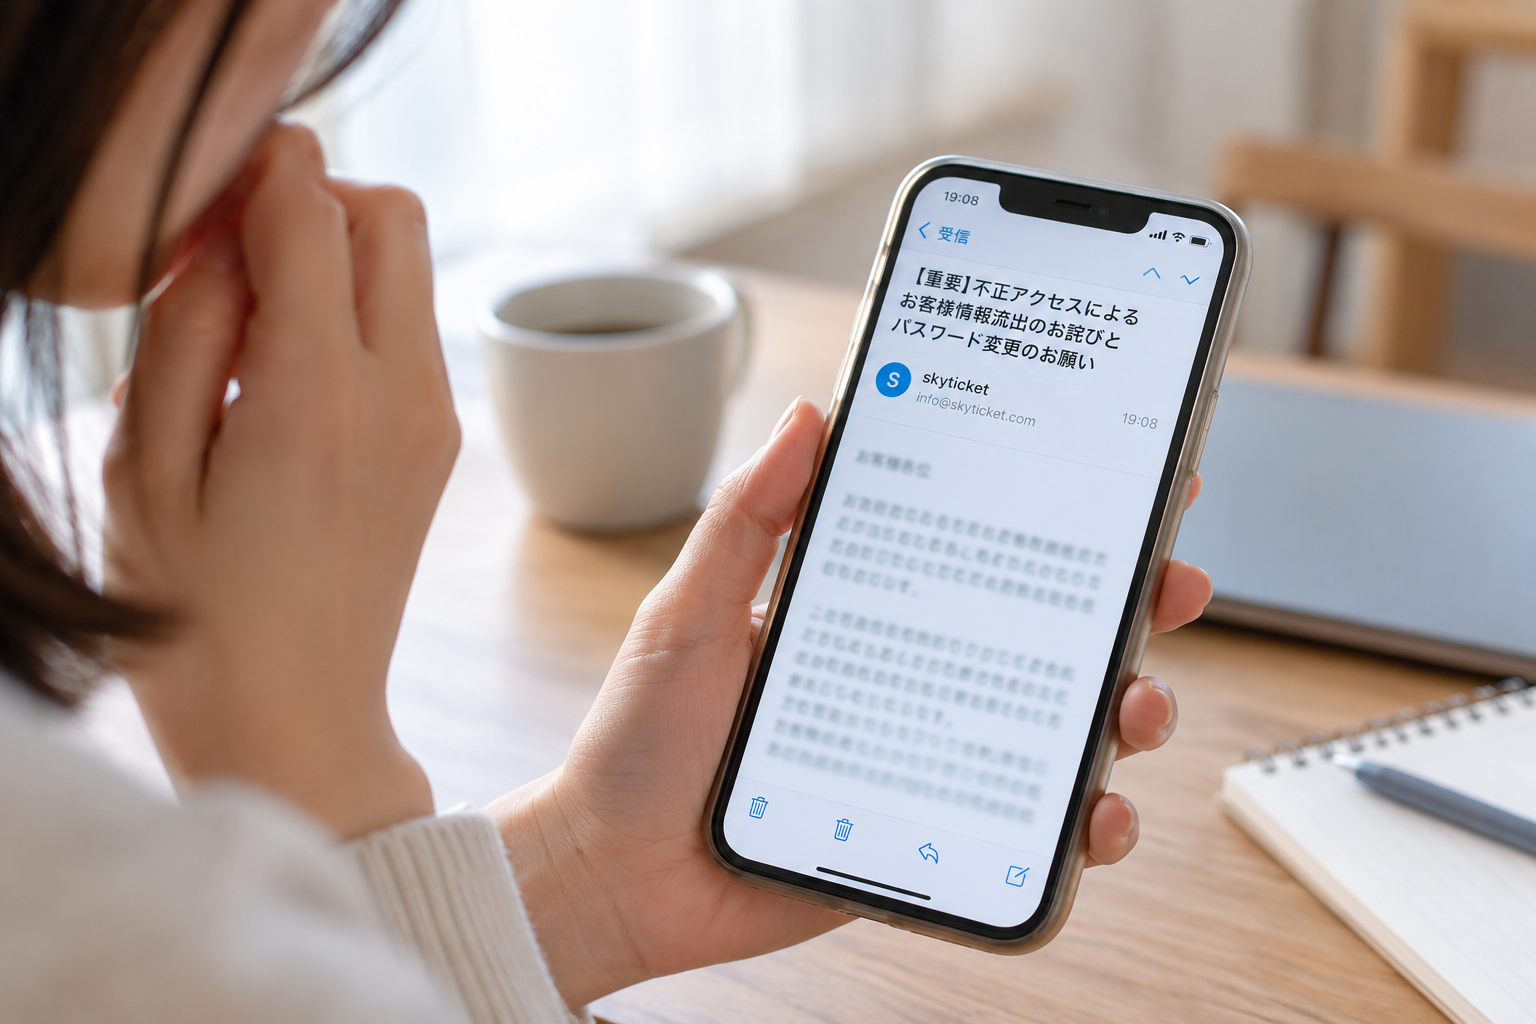
「スカイチケットから情報漏洩に関するメールが届いた利用者がいます」
※画像はイメージです。
突然、スカイチケットから「個人情報の流出に関するお知らせ」というメールが届き、「これって本物?」「詐欺メールじゃないの?」と驚いた人も多いのではないでしょうか。
2026年10月8日夜から一部の利用者に送られた情報流出に関するメールについて、スカイチケットは正式に送信したものであると発表しています。
ただ、本物の案内が送られているからこそ、それに便乗したフィッシングメールには注意が必要です。
この記事でまず覚えておきたいこと
パスワード変更などの手続きは、メール内のリンクを使わず、公式サイトや公式アプリから直接行うのが安心です。
この記事では、スカイチケットの情報漏洩メールが本物なのか、詐欺メールとの見分け方、流出した情報、メールが届いたときの対処法について分かりやすくまとめます。
スカイチケットの情報漏洩メールは本物?
「2026年10月8日から、対象者へ情報漏洩に関する公式メールが順次送信されました」
※画像はイメージです。
2026年10月8日にスカイチケットから送られた情報漏洩に関するメールは、公式が実際に送信したものです。
運営会社の株式会社アドベンチャーは10月9日、第三者による不正アクセスなどにより、利用者の個人情報が外部に流出した、または流出したおそれがあることを公表しました。
突然「情報流出」「パスワード変更」といった内容のメールが届けば、詐欺ではないかと疑ってしまいますよね。
今回については、公式から対象者へ順次メールが送られています。
2026年10月8日に公式から情報漏洩メールが送信された
スカイチケットによると、対象者へのメール送信は10月8日19時ごろから順次開始されました。
公式が案内している送信元アドレスは、
です。
ただし、ここで気をつけたいのが、送信元の表示だけを見て「本物だから大丈夫」と決めつけないこと。
今回の情報流出が広く報道されたことで、スカイチケットを装った詐欺メールやSMSが出てくる可能性もあります。
注意
公式メールが実際に存在することと、自分に届いたメールが必ず本物であることは別です。
公式メールは4種類あり件名も異なる
スカイチケットが公表している日本語メールの件名は、次の4種類です。
- 【重要】不正アクセスによるお客様情報流出のお詫びとパスワード変更のお願い
- 【重要】不正アクセスによるお客様情報(銀行口座情報を含む)流出のお詫びとパスワード変更のお願い
- 【重要】不正アクセスによるお客様情報流出のお詫び
- 【重要】不正アクセスによるお客様情報(銀行口座情報を含む)流出のお詫び
なかには**「銀行口座情報を含む」**という件名もあります。
かなり驚く文言ですが、この件名自体は公式が公表しているものです。
ポイント
件名が同じでも、それだけで本物とは判断できません。
公式サイトのお知らせと照らし合わせて確認しましょう。
スカイチケットの情報漏洩メールと詐欺の見分け方
「本物か迷ったときは、メール内のリンクを使わず公式サイトから確認しましょう」
※画像はイメージです。
今回のようなケースでは、メールが本物かどうかを細かく見比べるより、メールを経由せず公式サイトから行動するのが分かりやすく安全です。
特にパスワードやクレジットカード番号、銀行口座の暗証番号などを求めるメールには注意してください。
info@skyticket.comでも送信元だけで判断しない
今回の公式メールは「info@skyticket.com」から送信されています。
しかし、画面上の差出人表示が同じに見えても、それだけで本物と判断するのはおすすめできません。
スカイチケットも、今回の情報流出に便乗した不審なメール・SMS・電話・郵便物への注意を呼びかけています。
また、スカイチケットからメールや電話で、
- パスワード
- クレジットカード番号
- 銀行口座の暗証番号
などを尋ねることはないと案内されています。
こんな連絡は要注意
パスワードやカード番号、暗証番号の入力を求められた場合は、そのメールや電話から手続きを進めないようにしましょう。
メール内のリンクを使わず公式サイト・アプリから確認する
パスワード変更や情報確認が必要な場合は、メール内にあるリンクを押すのではなく、自分で公式サイトや公式アプリを開くのが安心です。
確認する流れは、次の通りです。
- 届いたメールはいったん閉じる
- ブラウザや公式アプリからスカイチケットを開く
- 公式のお知らせを確認する
- 必要な手続きを公式サイト・アプリ内から行う
いちばん安全な考え方
「メールが本物か見抜く」より、メールを使わず公式サイトから確認する方がシンプルです。
スカイチケットから流出した可能性がある情報は?
今回の発表では、ひとつの情報流出だけではなく、異なる3つの事案が公表されています。
そのため、「約1,464万件すべてに銀行口座情報が含まれていた」という意味ではありません。
ここは数字が大きいだけに、分けて考える必要があります。
氏名・住所・銀行口座情報などが対象
最も規模が大きいサーバーへの不正アクセスでは、スカイチケットに登録・入力された利用者の情報約1,464万件が対象となっています。
含まれていた情報は、
- 氏名
- 生年月日
- メールアドレス
- 電話番号
- 郵便番号・住所
- 振込時の依頼人名義
- ハッシュ化されたログインパスワード
などです。
このうち、ログインパスワードを含むものは約413万件とされています。
一方、別の業務管理システムへの不正アクセスでは、**17,780件(重複を含む)**について、氏名や電話番号、返金先の銀行口座情報などが流出した、または流出したおそれがあります。
さらに、バス予約サービスでは約12,000件の予約情報が第三者に閲覧された、または閲覧されたおそれがあるとされています。
ここは混同しないよう注意
約1,464万件すべてに銀行口座情報が含まれていたわけではありません。
対象となる情報は事案ごとに異なります。
クレジットカード情報とハッシュ化パスワードはどうなる?
スカイチケットはクレジットカード番号を自社では保存しておらず、今回の3案件でクレジットカード情報は流出していないと発表しています。
パスポート画像についても流出していません。
一方、ログインパスワードについては、一部利用者のものがハッシュ化された状態で流出しています。
ハッシュ化とは、元のパスワードをそのまま保存するのではなく、別の値に変換して保存する仕組みです。
ただし、ハッシュ化されているから何もしなくてよいわけではありません。
パスワードは変更しておく方が安心
解析によって元のパスワードが判明する可能性があるため、対象者はパスワードを変更しておきましょう。
スカイチケットの情報漏洩メールが届いたらどうする?
「パスワード変更は、メール内のリンクではなく公式サイトや公式アプリから行いましょう」
※画像はイメージです。
情報漏洩メールが届いたら、慌ててメール内のボタンやリンクを押す必要はありません。
まず公式サイトや公式アプリを自分で開き、そこから必要な手続きを進めましょう。
特に、同じパスワードをほかのサービスでも使っている人は注意が必要です。
まずパスワードを変更・再設定する
スカイチケットの会員は、公式サイトまたは公式アプリからパスワードを変更しましょう。
現在のパスワードでログインできない場合は、公式のパスワード再設定機能を利用します。
重要
パスワード変更は、メール内のリンクからではなく、公式サイト・公式アプリから直接行いましょう。
同じパスワードを使っているサービスも変更する
スカイチケットと同じパスワードを、通販サイトやメール、SNSなどでも使っている場合は、そちらも変更しておきましょう。
ひとつのサービスから判明したパスワードを使って、別のサービスへのログインを試す手口があるためです。
あわせて、
- スカイチケットの予約履歴
- クレジットカードの利用明細
- 身に覚えのないログインや通知
なども確認しておくと安心です。
メールのリンク先で情報を入力した場合はすぐ対処する
もし不審なメールのリンク先でパスワードを入力してしまった場合は、公式サイトから速やかにパスワードを変更しましょう。
クレジットカード番号を入力した場合はカード会社、銀行口座に関する重要な情報を入力した場合は金融機関へ相談するのが安心です。
また、「今回の情報漏洩について返金する」「補償手続きが必要」といった連絡にも注意してください。
こんな要求には注意
- 振込や手数料の支払い
- 不審なアプリのインストール
- パスワードやカード番号の入力
- 暗証番号の回答
不審な連絡が来ても、記載された電話番号やリンクから問い合わせるのではなく、公式サイトで案内されている窓口を確認しましょう。
スカイチケットの情報漏洩メールについてまとめ
2026年10月8日から一部の利用者に届いているスカイチケットの情報漏洩メールは、公式が実際に送信したものです。
ただし、それを利用した詐欺メールが送られてくる可能性もあるため、送信元や件名だけで本物と判断するのは避けた方がよいでしょう。
今回のポイント
- 10月8日19時ごろから公式メールが順次送信された
- 公式が公表している日本語の件名は4種類
- 約1,464万件の利用者情報が流出
- このうち約413万件にハッシュ化されたログインパスワードが含まれる
- 別の事案では17,780件の銀行口座情報などが対象
- バス予約サービスでも約12,000件の予約情報が対象
- クレジットカード情報は今回流出していない
- パスワード変更は公式サイト・公式アプリから行う
- 同じパスワードを別サービスでも使っている場合は変更する
突然「情報流出」というメールが届けば不安になりますが、まずメールはいったん閉じ、自分で公式サイトや公式アプリを開くのが一番分かりやすい対応です。
本物かどうか迷ったときほど、メールの中で判断しようとせず、公式情報から確認するようにしましょう。